블록체인이 해커의 ‘명령 서버’로…국가 해킹조직 BDD 공격 확산
퍼블릭 블록체인에 악성 명령·접속정보 기록…서버 차단돼도 공격 지속 가능
신규 BDD 활동 3분의 2가 국가 연계 조직…북한·이란 넘어 MaaS 시장까지 확산
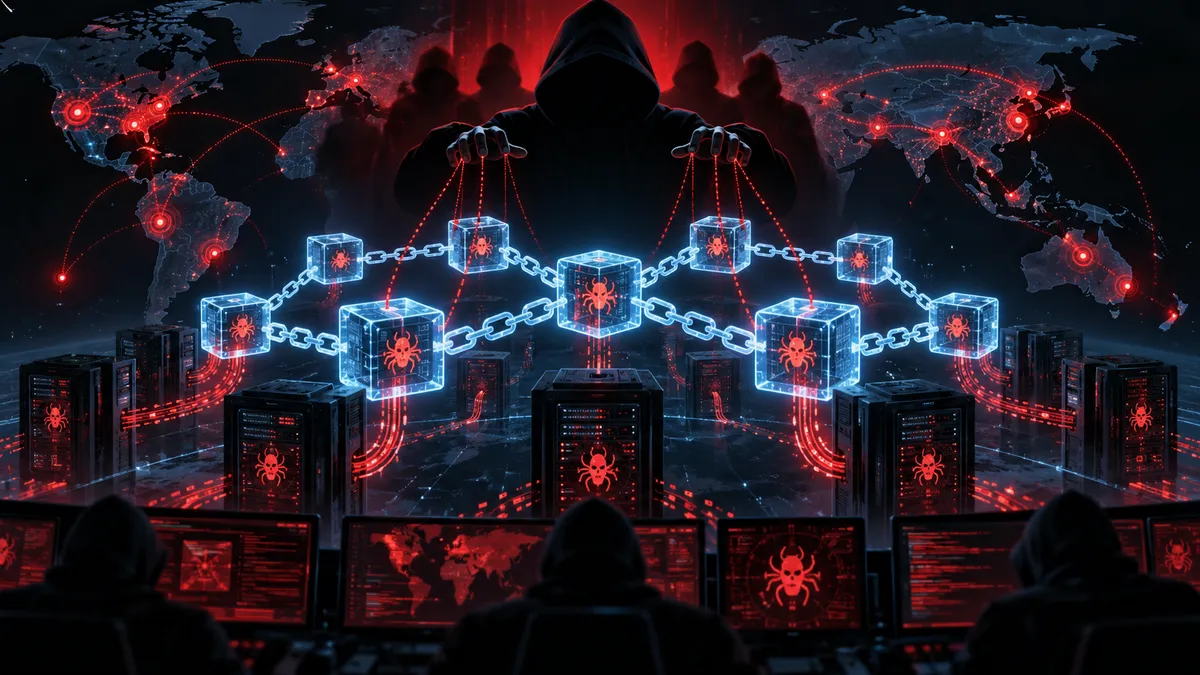
퍼블릭 블록체인을 사이버공격의 통신 인프라로 악용하는 ‘블록체인 데드 드롭(Blockchain Dead Drops·BDD)’ 공격이 국가 연계 해킹조직을 중심으로 확산하고 있다. 기존 공격 서버나 도메인을 차단해도 블록체인에 남겨둔 명령과 접속 정보를 통해 공격을 이어갈 수 있어 새로운 보안 위협으로 부상하는 모습이다.
BDD는 공격자가 퍼블릭 블록체인에 악성 명령이나 서버 접속정보 등을 기록하고, 이미 감염된 기기가 이를 읽어 추가 공격을 수행하도록 만드는 방식이다.
일반적인 악성코드는 공격자가 관리하는 명령제어(C2) 서버와 통신하기 때문에 해당 서버나 도메인을 차단하면 공격 흐름을 끊을 수 있다. 반면 퍼블릭 블록체인은 특정 기관이 임의로 기록을 삭제하거나 네트워크를 중단하기 어렵다는 특성이 있어 공격 인프라로 악용될 경우 대응이 복잡해질 수 있다.
북한 연계 조직, TRON·Aptos·BSC 거쳐 공격 지속
북한 연계 해킹조직의 구체적인 활용 사례도 확인됐다.
체이널리시스에 따르면 구글 위협인텔리전스그룹(GTIG)이 ‘UNC5342’로 추적해온 북한 연계 조직은 2025년 2월부터 가상자산 개발자 구직자를 대상으로 가짜 채용 면접을 진행하며 악성코드 설치를 유도했다.
감염된 기기는 블록체인에 기록된 정보를 확인한 뒤 공격자가 운영하는 서버에 접속해 추가 명령을 받는 방식으로 작동했다.
특히 공격 경로를 하나의 블록체인에 의존하지 않고 트론(TRON), 앱토스(Aptos), BNB 스마트 체인(BSC) 등 여러 네트워크로 분산한 것으로 파악됐다.
감염 기기가 우선 트론에서 정보를 확인하고 해당 경로가 작동하지 않으면 앱토스로 이동하며, 최종적으로는 BSC에 기록된 암호화된 공격 명령과 연결되는 구조다. 공격 서버가 차단돼도 새로운 접속정보를 블록체인에 기록하면 감염 기기가 다시 이를 읽을 수 있어 공격 지속성을 높일 수 있다.
신규 BDD 3분의 2 ‘국가 연계’…이란 조직도 활용
BDD는 북한뿐 아니라 다른 국가 연계 조직으로도 확산하고 있다.
2026년 2분기 기준 새롭게 확인된 BDD 활동 가운데 국가 연계 해킹조직이 차지한 비중은 약 3분의 2에 달했다. 이란과 연계된 조직의 활용 사례도 확인됐다.
범죄 산업화 조짐도 나타나고 있다. 러시아어권 사이버범죄 생태계에서는 BDD 공격 도구를 판매하거나 구독 형태로 제공하는 ‘서비스형 악성코드(Malware-as-a-Service·MaaS)’ 사례가 포착됐다.
AI까지 결합…공격 진입장벽 낮아졌다
인공지능(AI)의 발전도 BDD 확산을 가속할 수 있는 요인으로 지목됐다.
과거에는 BDD를 구현하려면 사이버보안과 블록체인에 대한 상당한 전문성이 필요했지만, 악성코드 제작에 제한이 적은 고성능 오픈웨이트 대규모언어모델(LLM)이 등장하면서 상대적으로 경험이 부족한 공격자도 관련 기술에 접근하기 쉬워졌다는 분석이다.
체이널리시스가 추적한 블록체인 내 악성정보 기록 건수는 해당 AI 모델 등장 전 하루 평균 2.06건에서 등장 이후 11.1건으로 증가했다.
다만 블록체인의 ‘지워지지 않는 기록’은 공격자에게만 유리한 것은 아니다. 공격자가 남긴 주소와 거래·데이터 기록이 온체인에 장기간 남기 때문에 보안업체와 수사기관이 공격조직과 연계 인프라를 추적하는 단서가 될 수도 있다. 향후 BDD 공격이 국가 연계 조직에서 일반 사이버범죄 시장으로 얼마나 확산하는지, AI가 공격 자동화를 어느 수준까지 낮추는지, 온체인 분석기술이 이를 얼마나 빠르게 탐지할 수 있는지가 블록체인 보안의 핵심 관전 포인트가 될 전망이다.